Mitglieder und Berechtigungen
Rollen im Tenant
Abschnitt betitelt „Rollen im Tenant“Auf der Seite Members des Tenants fügen Owner und Admins Leute per E-Mail hinzu. Wer noch kein Konto hat, bekommt einen Einladungslink (7 Tage gültig).
| Rolle | Darf |
|---|---|
| Owner, Admin | alles im Tenant: Server, Mitglieder, Steam-Konten, Tokens, Webhooks |
| Member | nur die Server, die ihm freigegeben sind |
Berechtigungen auf Servern
Abschnitt betitelt „Berechtigungen auf Servern“Im Tab Access eines Servers (Owner und Admins) bekommt ein Mitglied des Tenants Berechtigungen auf diesem Server. Presets füllen gängige Kombinationen aus:
| Preset | Berechtigungen |
|---|---|
| View only | server.view, console.read, monitor.view |
| Operator | server.view, monitor.view, console.*, power.* |
| Files only | server.view, files.* |
| Everything | * |
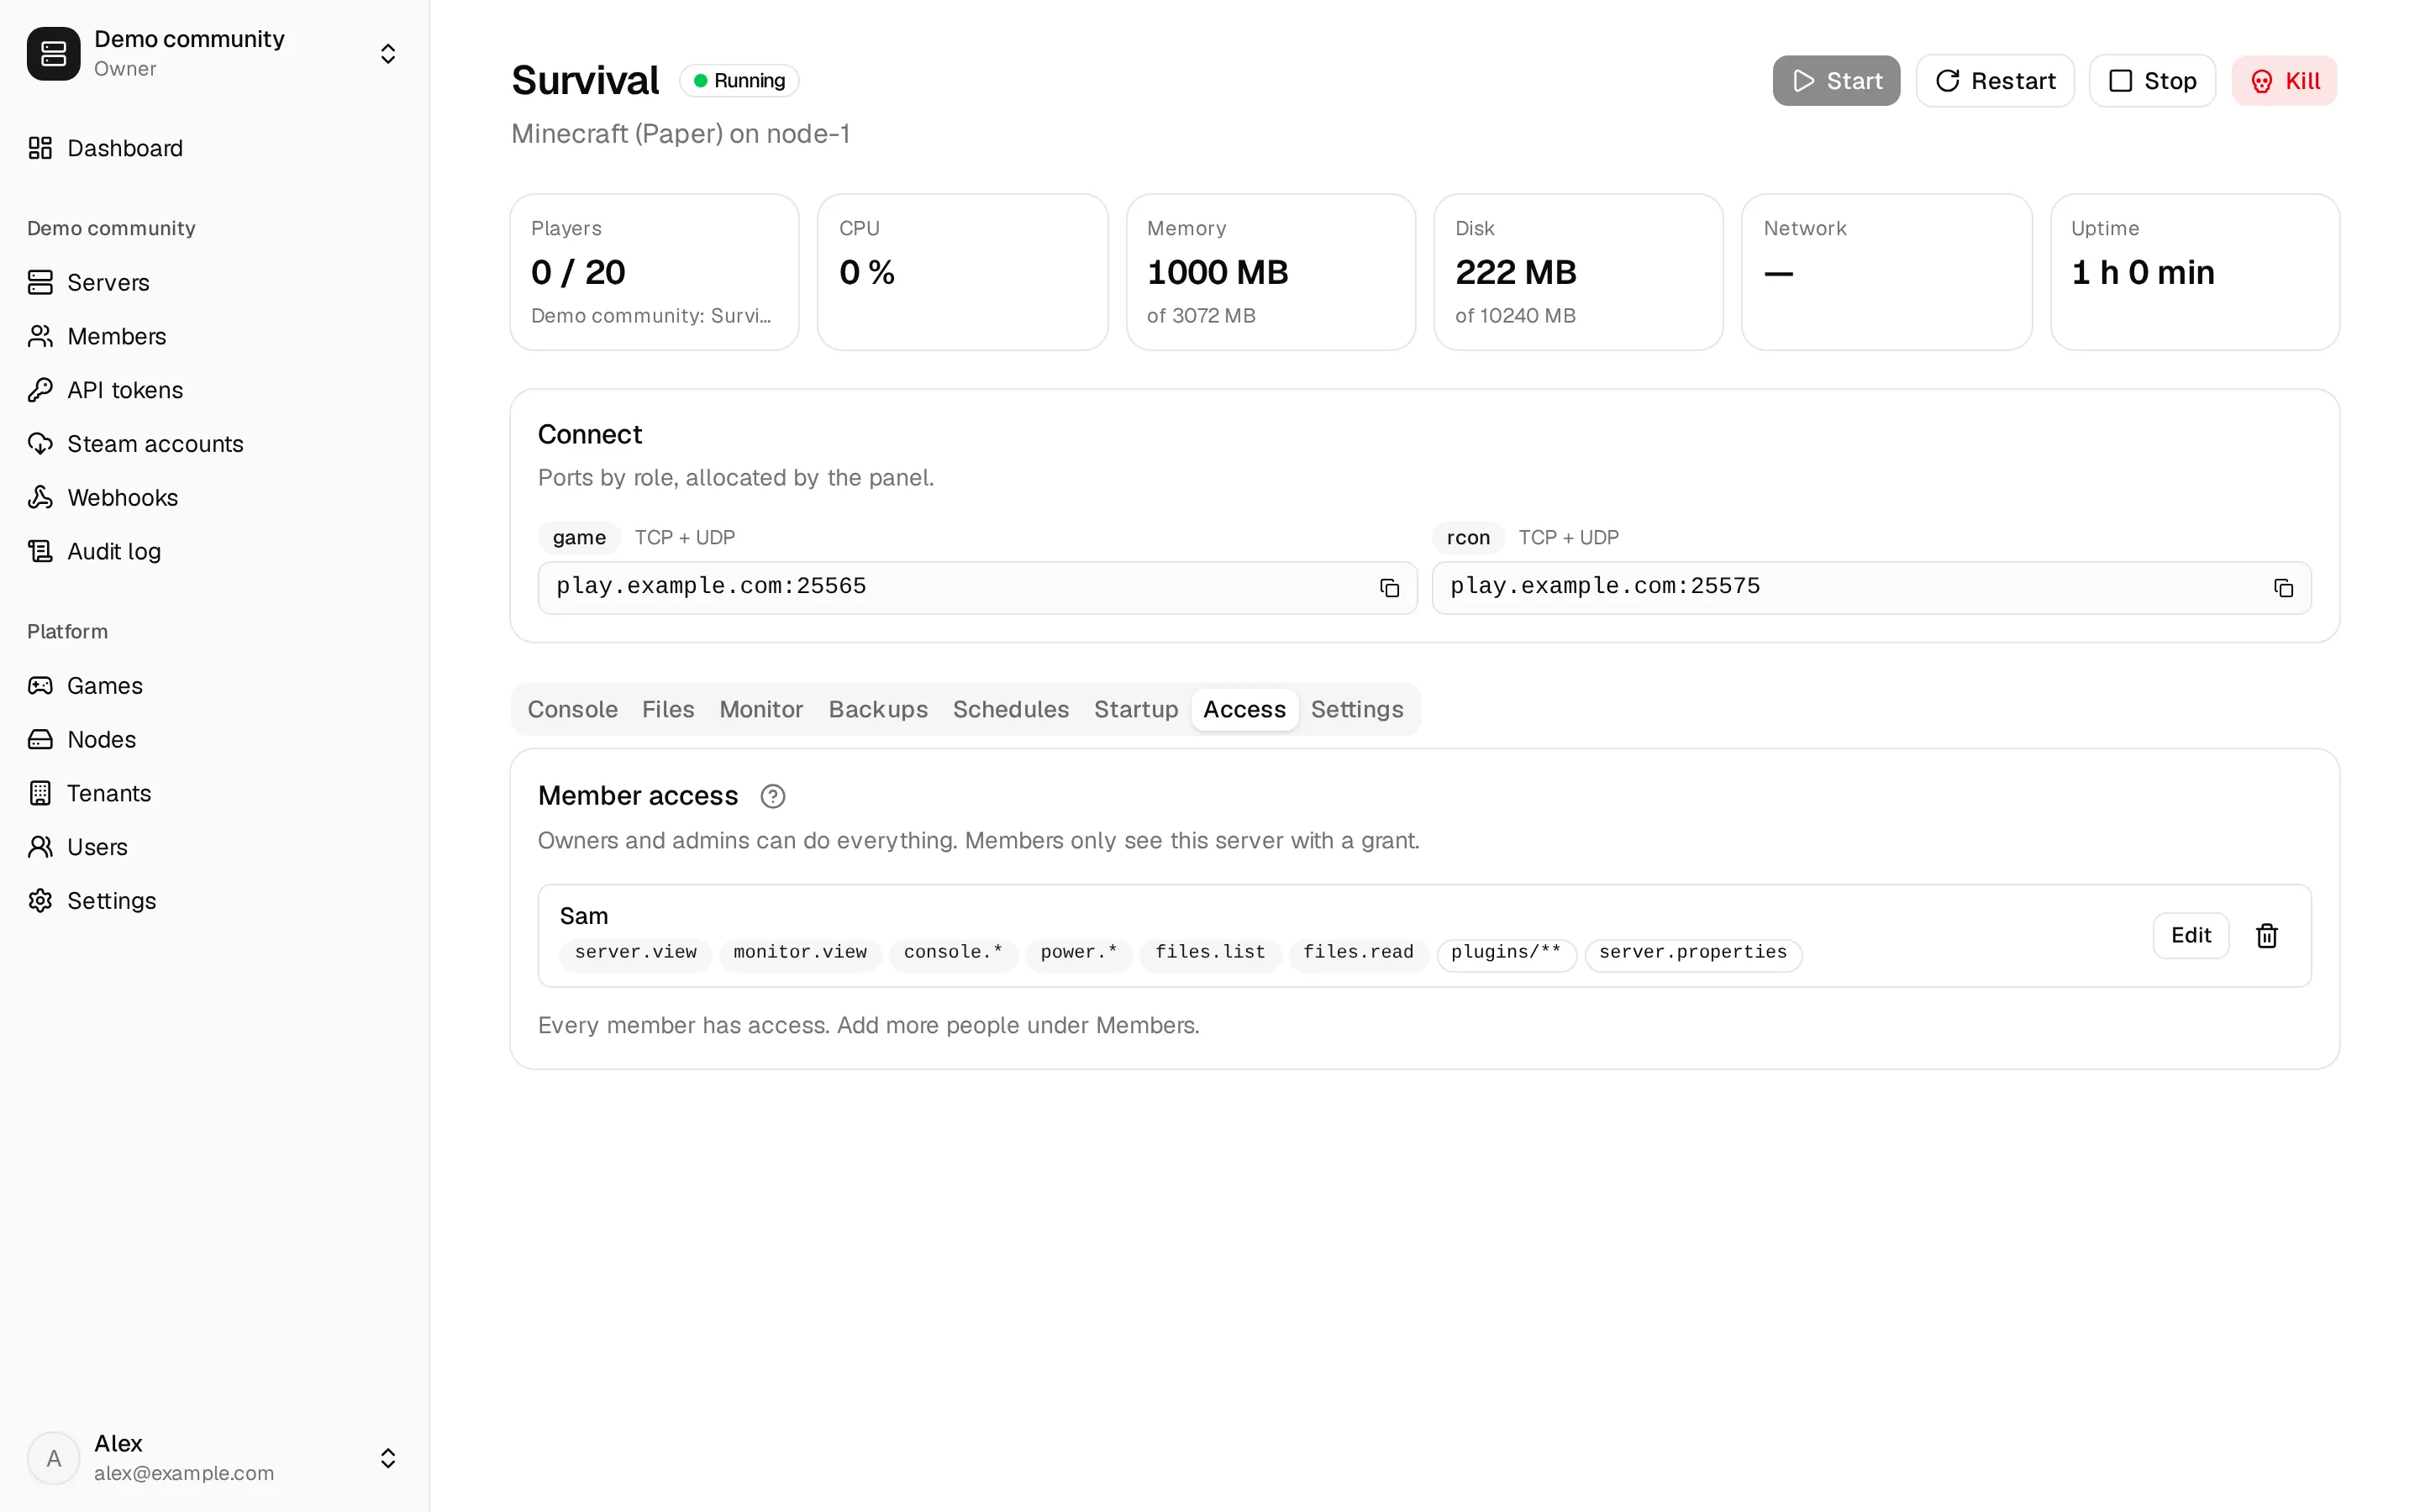
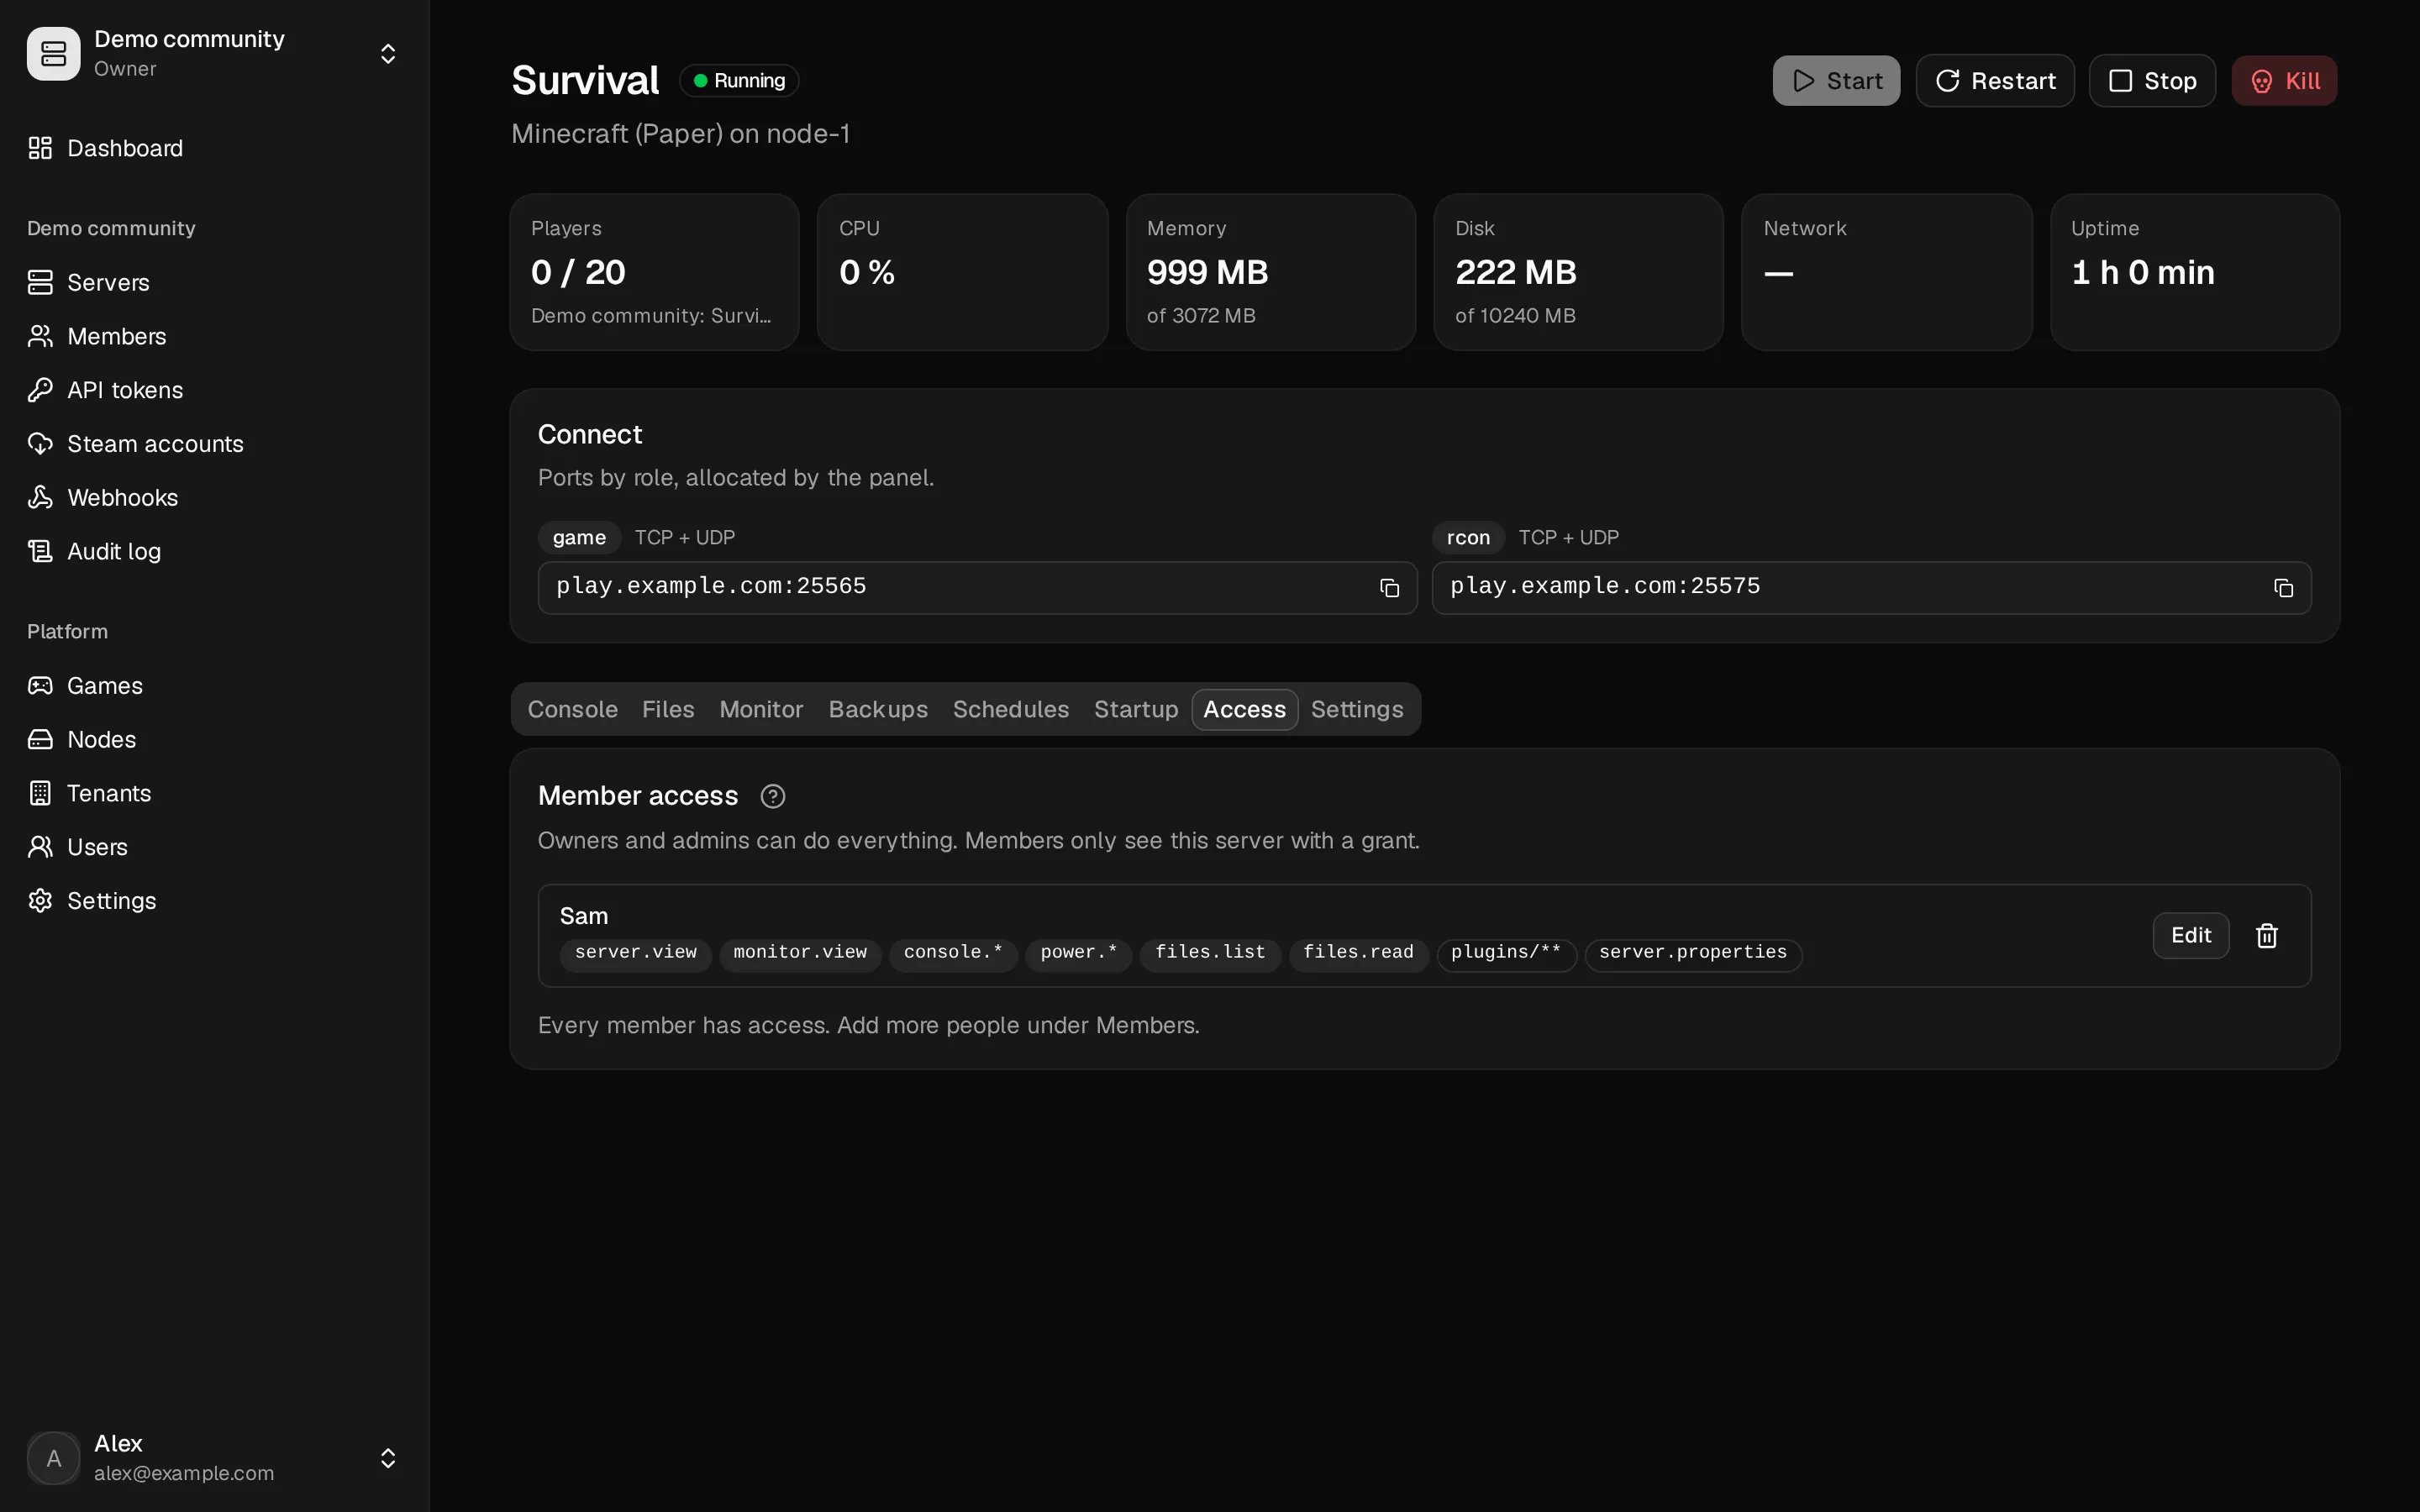
Gruppen (Console, Power, Files …) lassen sich auch als Ganzes anhaken.
Buttons und Tabs des Panels folgen den Berechtigungen: Was jemand nicht darf, wird nicht angezeigt.
Die ganze Liste: Berechtigungen.
Dateizugriff auf bestimmte Pfade
Abschnitt betitelt „Dateizugriff auf bestimmte Pfade“Datei-Berechtigungen lassen sich auf Pfade beschränken, mit Platzhaltern:
| Muster | Passt auf |
|---|---|
whitelist.txt |
diese Datei |
config/* |
Dateien direkt in config/ |
config/** |
alles unterhalb von config/ |
config/*.yml |
YAML-Dateien direkt in config/ |
Gross- und Kleinschreibung zählen, wie auf dem Node. Eine leere Liste erlaubt alle Pfade.
Ein so beschränktes Mitglied sieht nur die Ordner, die zu seinen Dateien führen; SFTP und Zip-Downloads folgen denselben Grenzen.
Eine Datei zu verschieben braucht files.write auf dem alten und dem neuen Pfad.